Headless nell'era dell'IA: meno viste su misura, più dati ben esposti
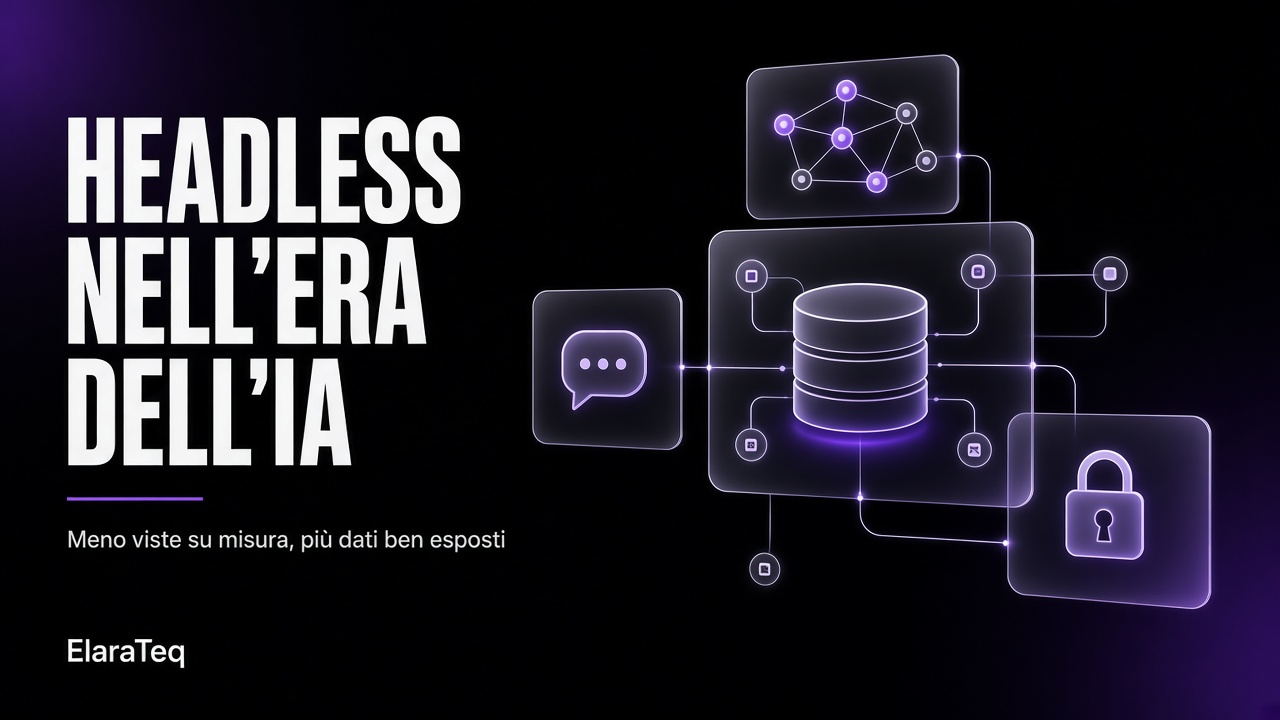
Con gli assistenti AI cambia il modo di progettare CRM e CMS: la piattaforma espone dati strutturati tramite API sicure e l'assistente li correla al momento. La piattaforma resta la fonte di verità e ogni atto con effetto resta sotto conferma umana.
Il problema delle viste su misura
Ogni piattaforma gestionale accumula nel tempo viste e report. «Quanti todo ha evaso ciascun utente questo mese?» diventa una schermata. «Quali pratiche non sono ancora evase per ciascuna seduta?» ne diventa un'altra. Ogni domanda nuova richiede una richiesta di sviluppo, un collaudo, una manutenzione. Le domande reali però cambiano più in fretta del software, e l'elenco dei report non è mai completo.
L'idea: esporre dati, non risposte
Nel paradigma headless la piattaforma non cerca di prevedere le domande. Espone i dati grezzi, ben strutturati e documentati, tramite API. Un assistente AI, collegato a quelle API, legge i moduli necessari, li mette in relazione e risponde a una domanda posta in linguaggio naturale.
L'interfaccia di ragionamento nasce quindi sul momento, dalla domanda di chi la pone. Non c'è una vista da progettare in anticipo: c'è una tabella, un elenco o un riepilogo generato per quella richiesta, e che può non servire più domani.
Cosa resta alla piattaforma
L'AI non sostituisce il gestionale. La piattaforma resta:
- l'archivio, dove i dati vengono conservati;
- il registro, dove ogni modifica è tracciata;
- la fonte di verità, a cui ci si riferisce in caso di dubbio.
L'assistente interpreta e riassume, ma non è il luogo in cui i dati vivono. Se una risposta dell'assistente e il dato nel gestionale divergono, vale il gestionale.
Letture sì, atti con effetto sotto conferma
Un assistente può proporre una modifica: aggiornare uno stato, registrare una nota, preparare un documento. Le scritture e gli atti con effetto, come invii, approvazioni o cambi di stato rilevanti, restano sotto conferma umana. Una persona vede cosa sta per succedere e decide. Per le API di sola lettura il rischio è basso; per quelle di scrittura la conferma è parte del processo, non un'aggiunta.
Sicurezza e protezione dei dati
Aprire le API a un assistente richiede regole precise. Un'impostazione ragionevole prevede:
- Minimo privilegio: token con permessi limitati per modulo e per operazione. Un token che serve a leggere le pratiche non legge la contabilità.
- Scadenza e revoca: ogni token ha una durata e può essere revocato in qualsiasi momento.
- Cancellazione disabilitata: nessun token può eliminare dati, nemmeno per errore.
- Registro delle chiamate: ogni richiesta è registrata, così si può ricostruire che cosa è stato letto, quando e con quale token.
- Dati sensibili esclusi: i campi che non devono uscire dalla piattaforma non vengono esposti dall'API, e quindi non sono raggiungibili dall'assistente.
Il principio è semplice: l'assistente può vedere solo ciò che l'API mostra. La protezione si decide a monte, nel disegno dell'API, non nel comportamento dell'AI.
Limiti onesti
Il modello ha dei costi e dei confini che conviene dichiarare.
- Letture complete ripetute. Per rispondere a certe domande l'assistente deve leggere un modulo per intero. Su moduli grandi, ripetere la lettura è lento e consuma risorse. Occorrono filtri, paginazione e, dove serve, endpoint di aggregazione.
- Solo i campi esposti. L'assistente non può correlare ciò che l'API non espone. Se un dato manca nello schema, la domanda resta senza risposta finché lo schema non viene esteso.
- Consultazioni ricorrenti. Se una domanda si ripete ogni settimana, una vista fissa o una routine programmata è più rapida, più economica e più prevedibile di un ragionamento rifatto ogni volta.
- Verifica. Una risposta in linguaggio naturale può contenere errori di interpretazione. Per decisioni importanti conviene controllare i dati di partenza.
L'approccio non elimina le viste: ne riduce il numero a quelle che hanno davvero un uso continuo.
Cosa cambia per chi sviluppa
Il lavoro si sposta. Meno tempo su schermate e report per singola richiesta, più tempo su:
- un modello dati pulito e coerente;
- API documentate, con nomi di campo chiari e filtri sensati;
- un sistema di permessi granulare;
- registri e strumenti di audit;
- test sui casi in cui l'API restituisce troppo o troppo poco.
La qualità dei dati e della documentazione diventa il fattore che determina la qualità delle risposte dell'assistente.
Cosa cambia per chi acquista software
Chi valuta una piattaforma può porre domande più concrete:
- L'API copre tutti i moduli, o solo alcuni?
- I token possono essere limitati per modulo e per operazione?
- Esistono scadenza, revoca e registro delle chiamate?
- La cancellazione via API è disattivabile?
- Quali campi sono esclusi e chi decide?
- Le scritture richiedono una conferma umana?
- I dati restano esportabili in un formato aperto?
Un gestionale chiuso, senza API o con API parziali, limita ciò che un assistente può fare. Un gestionale aperto ma senza controlli sui permessi espone a rischi inutili. Servono entrambe le cose: apertura e controllo.
In sintesi
Il paradigma headless non è una nuova moda di interfaccia: è un modo diverso di ripartire il lavoro. La piattaforma conserva, registra e garantisce. L'assistente legge, correla e risponde. La persona decide e conferma. Funziona se le API sono ben disegnate, i permessi sono stretti e i limiti sono noti fin dall'inizio.