Headless à l'ère de l'IA : moins de vues sur mesure, des données mieux exposées
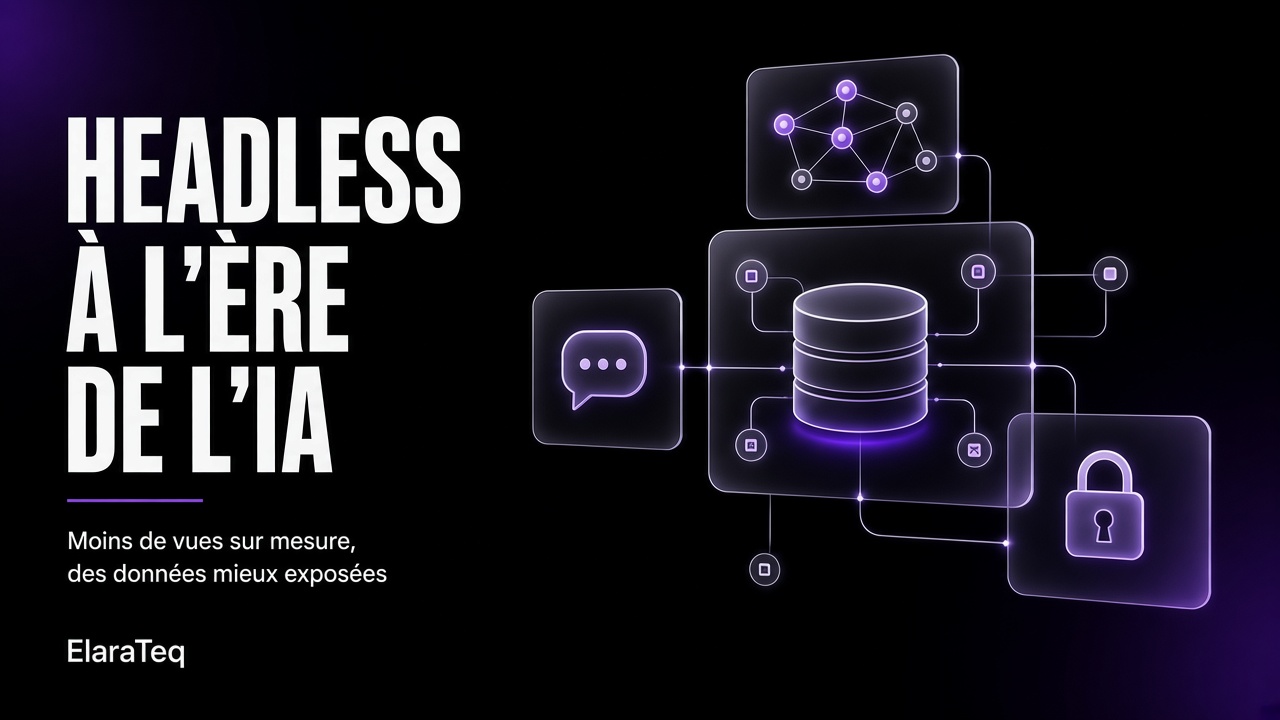
Avec les assistants IA, la conception des CRM et des CMS évolue : la plateforme expose des données structurées par des API sécurisées et l'assistant les met en relation à la demande. La plateforme reste la source de vérité et tout acte à effet reste soumis à confirmation humaine.
Le problème des vues sur mesure
Toute plateforme de gestion accumule avec le temps des vues et des rapports. « Combien de tâches chaque utilisateur a-t-il traitées ce mois-ci ? » devient un écran. « Quels dossiers restent à traiter pour chaque séance ? » en devient un autre. Chaque nouvelle question exige une demande de développement, des tests, de la maintenance. Or les questions réelles évoluent plus vite que le logiciel, et la liste des rapports n'est jamais complète.
L'idée : exposer des données, pas des réponses
Dans le paradigme headless, la plateforme ne cherche pas à anticiper les questions. Elle expose des données brutes, bien structurées et documentées, par le biais d'API. Un assistant IA relié à ces API lit les modules nécessaires, les met en relation et répond à une question posée en langage naturel.
L'interface de raisonnement naît donc sur le moment, à partir de la question posée. Il n'y a pas de vue à concevoir à l'avance : il y a un tableau, une liste ou un récapitulatif généré pour cette demande, et qui peut ne plus servir demain.
Ce qui reste à la plateforme
L'IA ne remplace pas le système de gestion. La plateforme reste :
- l'archive, où les données sont conservées ;
- le registre, où chaque modification est tracée ;
- la source de vérité, à laquelle on se réfère en cas de doute.
L'assistant interprète et résume, mais ce n'est pas là que vivent les données. Si une réponse de l'assistant et la donnée du système divergent, c'est le système qui fait foi.
Lectures oui, actes à effet soumis à confirmation
Un assistant peut proposer une modification : mettre à jour un statut, enregistrer une note, préparer un document. Les écritures et les actes à effet, comme les envois, les approbations ou les changements de statut importants, restent soumis à une confirmation humaine. Une personne voit ce qui va se produire et décide. Pour les API en lecture seule, le risque est faible ; pour les API d'écriture, la confirmation fait partie du processus, elle n'est pas un ajout.
Sécurité et protection des données
Ouvrir des API à un assistant exige des règles précises. Une configuration raisonnable prévoit :
- Moindre privilège : des jetons aux permissions limitées par module et par opération. Un jeton qui permet de lire les dossiers ne lit pas la comptabilité.
- Expiration et révocation : chaque jeton a une durée de vie et peut être révoqué à tout moment.
- Suppression désactivée : aucun jeton ne peut effacer de données, même par erreur.
- Journal des appels : chaque requête est enregistrée, ce qui permet de reconstituer ce qui a été lu, quand et avec quel jeton.
- Données sensibles exclues : les champs qui ne doivent pas quitter la plateforme ne sont pas exposés par l'API et ne sont donc pas accessibles à l'assistant.
Le principe est simple : l'assistant ne voit que ce que l'API montre. La protection se décide en amont, dans la conception de l'API, et non dans le comportement de l'IA.
Des limites à reconnaître
Ce modèle a des coûts et des limites qu'il convient d'énoncer.
- Lectures complètes répétées. Pour répondre à certaines questions, l'assistant doit lire un module en entier. Sur de gros modules, répéter la lecture est lent et consomme des ressources. Des filtres, une pagination et, au besoin, des points d'accès d'agrégation sont nécessaires.
- Uniquement les champs exposés. L'assistant ne peut pas mettre en relation ce que l'API n'expose pas. Si une donnée manque dans le schéma, la question reste sans réponse tant que le schéma n'est pas étendu.
- Consultations récurrentes. Si une question revient chaque semaine, une vue fixe ou une routine planifiée est plus rapide, moins coûteuse et plus prévisible qu'un raisonnement refait à chaque fois.
- Vérification. Une réponse en langage naturel peut contenir des erreurs d'interprétation. Pour les décisions importantes, il convient de contrôler les données de départ.
Cette approche n'élimine pas les vues : elle en réduit le nombre à celles qui ont réellement un usage continu.
Ce qui change pour les équipes de développement
Le travail se déplace. Moins de temps consacré aux écrans et aux rapports pour chaque demande, davantage consacré à :
- un modèle de données propre et cohérent ;
- des API documentées, avec des noms de champs clairs et des filtres pertinents ;
- un système de permissions granulaire ;
- des journaux et des outils d'audit ;
- des tests pour les cas où l'API renvoie trop ou trop peu de données.
La qualité des données et de la documentation devient le facteur qui détermine la qualité des réponses de l'assistant.
Ce qui change pour les acheteurs de logiciels
Lors de l'évaluation d'une plateforme, on peut poser des questions plus concrètes :
- L'API couvre-t-elle tous les modules, ou seulement certains ?
- Les jetons peuvent-ils être limités par module et par opération ?
- Existe-t-il une expiration, une révocation et un journal des appels ?
- La suppression via l'API peut-elle être désactivée ?
- Quels champs sont exclus, et qui en décide ?
- Les écritures nécessitent-elles une confirmation humaine ?
- Les données restent-elles exportables dans un format ouvert ?
Un système fermé, sans API ou avec des API partielles, limite ce qu'un assistant peut faire. Un système ouvert mais sans contrôle des permissions expose à des risques inutiles. Il faut les deux : ouverture et contrôle.
En résumé
Le paradigme headless n'est pas une nouvelle mode d'interface : c'est une autre manière de répartir le travail. La plateforme conserve, enregistre et garantit. L'assistant lit, met en relation et répond. La personne décide et confirme. Cela fonctionne si les API sont bien conçues, si les permissions sont strictes et si les limites sont connues dès le départ.