1587 segnalazioni in una settimana: il cyber riguarda anche le PMI ticinesi
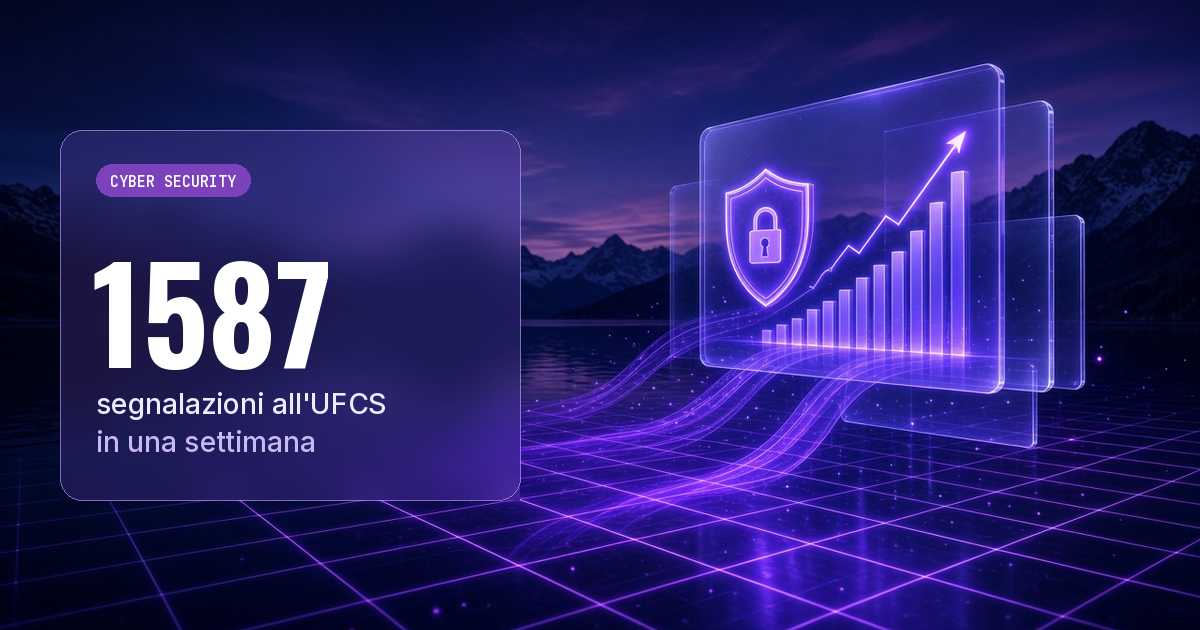
All'Ufficio federale della cibersicurezza sono arrivate 1587 segnalazioni in una sola settimana, il valore più alto almeno dall'inizio del 2025. Cosa cambia per le piccole imprese e gli enti ticinesi, e da dove cominciare.
All'Ufficio federale della cibersicurezza (UFCS) sono arrivate 1587 segnalazioni volontarie di incidenti informatici in una sola settimana. È il valore settimanale più alto almeno dall'inizio del 2025: il picco precedente, 1353 segnalazioni, risaliva a un mese prima ed è stato superato di oltre il 17%. Lo ha riportato Keystone-ATS su swissinfo.ch il 9 ottobre 2026; la notizia è stata ripresa anche da Tio.ch e Inside IT.
La maggior parte delle segnalazioni riguarda phishing, truffe e messaggi indesiderati. Non ogni segnalazione corrisponde a un attacco riuscito o a un danno. Crescono però anche gli incidenti che le infrastrutture critiche sono obbligate a notificare dall'aprile 2025: 173 tra aprile e agosto, contro 104 nello stesso periodo dell'anno precedente.
Il caso Publica: l'anello debole può essere un fornitore
Negli stessi giorni la Confederazione ha confermato una fuoriuscita di dati presso un fornitore di software esterno della Cassa pensioni della Confederazione Publica, colpito da un attacco a fine settembre. Il Ministero pubblico della Confederazione ha aperto un'indagine e Publica ha informato le persone assicurate.
Il punto per chi gestisce un'azienda è semplice: non è stata attaccata Publica, ma un suo fornitore. I dati però erano di Publica e dei suoi assicurati.
Cosa significa per PMI ed enti in Ticino
Secondo uno studio Deloitte citato da Keystone-ATS, basato su interviste a 281 membri di consigli di amministrazione, il 41% delle imprese svizzere interpellate è già stato vittima di un attacco informatico, 13 punti in più rispetto a tre anni fa.
Per una PMI, un comune o un'associazione ticinese questo si traduce in tre rischi concreti:
- Phishing più credibile. L'UFCS avverte che i truffatori usano l'intelligenza artificiale per scrivere messaggi più personali e convincenti, anche in buon italiano.
- Dipendenza dai fornitori. Gestionale, sito web, contabilità, posta: ogni servizio esterno che tratta i vostri dati fa parte della vostra superficie d'attacco.
- Malware mirato. L'UFCS segnala un aumento di attacchi mirati con malware e ricorda che un'infezione spesso non si vede subito.
Cinque misure da adottare subito
- Attivate l'autenticazione a due fattori su posta, gestionale, banca online e pannelli di amministrazione del sito. È la misura con il miglior rapporto tra costo ed efficacia.
- Fate l'inventario dei fornitori che trattano i vostri dati. Per ognuno chiarite dove sono ospitati i dati, chi vi avvisa in caso di incidente e in quanto tempo. Preferite fornitori che lo mettono per iscritto.
- Verificate i backup, non solo la loro esistenza. L'UFCS indica che un sistema infetto spesso va reimpostato da zero: provate almeno una volta a ripristinare davvero i dati.
- Stabilite una regola per pagamenti e modifiche di IBAN. Ogni richiesta urgente arrivata per e-mail si conferma con una telefonata a un numero già noto, mai a quello indicato nel messaggio.
- Decidete cosa può entrare negli strumenti AI. Il Cyber Security Month 2026 dell'UFCS è dedicato all'«Oversharing», anche nell'uso dell'AI al lavoro. Dati di clienti, contratti e informazioni interne non vanno incollati in servizi di cui non conoscete le condizioni.
Un ultimo punto: segnalare serve. Le segnalazioni all'UFCS sono gratuite e aiutano a riconoscere prima le nuove ondate di truffe.
Il nostro approccio
ElaraTeq Sagl sviluppa siti, gestionali e servizi digitali per PMI ed enti in Ticino con hosting in Svizzera, connessioni cifrate e accessi protetti. Se volete capire quali dei vostri servizi digitali trattano dati sensibili e come sono protetti, scriveteci: partiamo da un inventario concreto, senza allarmismi.
Fonti: Keystone-ATS / swissinfo.ch (09.10.2026), Tio.ch (09.10.2026), Inside IT (12.10.2026), Confederazione / Publica (08.10.2026), UFCS (01.10.2026 e 06.10.2026).