1587 Meldungen in einer Woche: Cybersicherheit betrifft auch KMU im Tessin
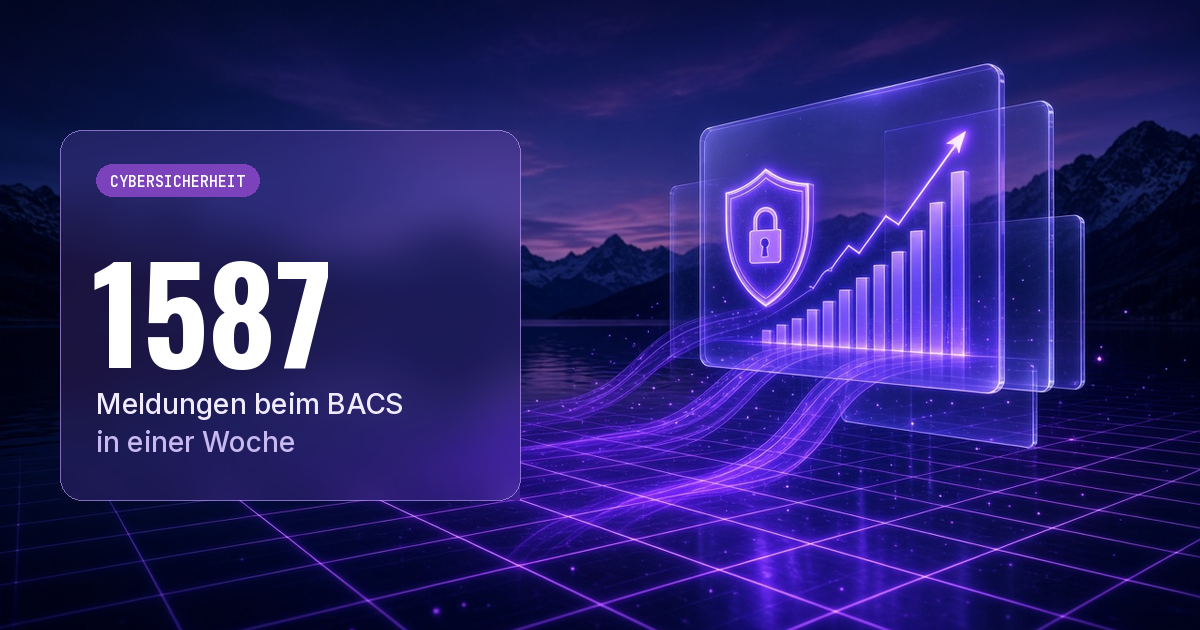
Beim Bundesamt für Cybersicherheit gingen in einer einzigen Woche 1587 Meldungen ein, so viele wie seit mindestens Anfang 2025 nicht. Was das für kleine Unternehmen und Verwaltungen bedeutet und wo man anfängt.
Beim Bundesamt für Cybersicherheit (BACS) gingen innerhalb einer Woche 1587 freiwillige Meldungen zu Cybervorfällen ein. Das ist der höchste Wochenwert seit mindestens Anfang 2025: Der bisherige Spitzenwert von 1353 Meldungen einen Monat zuvor wurde um gut 17% übertroffen. Darüber berichteten Keystone-SDA bei Inside IT und swissinfo.ch am 9. und 12. Oktober 2026.
Die meisten Meldungen betreffen Phishing, Betrugsversuche und unerwünschte Nachrichten. Nicht jede Meldung bedeutet einen erfolgreichen Angriff oder einen Schaden. Zugenommen haben aber auch die meldepflichtigen Vorfälle bei kritischen Infrastrukturen, die seit April 2025 gemeldet werden müssen: 173 von April bis August, gegenüber 104 im Vorjahreszeitraum.
Der Fall Publica: Das schwache Glied kann ein Lieferant sein
Gleichzeitig hat der Bund einen Datenabfluss bestätigt: Ein externer Softwarelieferant der Pensionskasse des Bundes Publica wurde Ende September angegriffen. Die Bundesanwaltschaft hat ein Verfahren eröffnet, Publica hat die Versicherten informiert.
Für Unternehmen heisst das: Angegriffen wurde nicht Publica, sondern ein Lieferant. Die Daten gehörten aber Publica und ihren Versicherten.
Was das für KMU und Verwaltungen im Tessin bedeutet
Laut einer von Keystone-SDA zitierten Deloitte-Studie mit 281 Verwaltungsratsmitgliedern wurden 41% der befragten Schweizer Unternehmen bereits Opfer eines Cyberangriffs, 13 Prozentpunkte mehr als vor drei Jahren.
Für ein KMU, eine Gemeinde oder einen Verein heisst das konkret:
- Glaubwürdigeres Phishing. Das BACS warnt, dass Kriminelle künstliche Intelligenz einsetzen, um Nachrichten persönlicher und überzeugender zu formulieren.
- Abhängigkeit von Lieferanten. Software, Website, Buchhaltung, E-Mail: Jeder externe Dienst, der Ihre Daten verarbeitet, gehört zu Ihrer Angriffsfläche.
- Gezielte Malware. Das BACS meldet mehr gezielte Malware-Angriffe und betont, dass eine Infektion oft nicht sofort sichtbar ist.
Fünf Massnahmen für sofort
- Aktivieren Sie die Zwei-Faktor-Authentifizierung für E-Mail, Software, E-Banking und Website-Administration. Sie bietet das beste Verhältnis von Aufwand und Wirkung.
- Erstellen Sie eine Liste aller Lieferanten, die Ihre Daten verarbeiten. Klären Sie jeweils, wo die Daten liegen, wer Sie bei einem Vorfall informiert und wie schnell. Bevorzugen Sie Anbieter, die das schriftlich festhalten.
- Testen Sie Ihre Backups. Laut BACS muss ein infiziertes System oft komplett neu aufgesetzt werden: Spielen Sie Daten mindestens einmal tatsächlich zurück.
- Legen Sie eine Regel für Zahlungen und IBAN-Änderungen fest. Jede dringende Anfrage per E-Mail wird telefonisch über eine bereits bekannte Nummer bestätigt, nie über die Nummer in der Nachricht.
- Bestimmen Sie, was in KI-Tools eingegeben werden darf. Der Cyber Security Month 2026 des BACS steht unter dem Motto «Oversharing – Bewusst teilen», auch beim Einsatz von KI im Beruf. Kundendaten, Verträge und interne Informationen gehören nicht in Dienste, deren Bedingungen Sie nicht kennen.
Und: Melden lohnt sich. Meldungen an das BACS sind kostenlos und helfen, neue Betrugswellen früher zu erkennen.
Unser Ansatz
ElaraTeq Sagl entwickelt Websites, Unternehmenssoftware und digitale Dienste für KMU und Verwaltungen im Tessin, mit Hosting in der Schweiz, verschlüsselten Verbindungen und geschützten Zugängen. Wenn Sie wissen möchten, welche Ihrer digitalen Dienste sensible Daten verarbeiten und wie sie geschützt sind, schreiben Sie uns: Wir beginnen mit einer konkreten Bestandsaufnahme, ohne Alarmismus.
Quellen: Keystone-SDA / swissinfo.ch (09.10.2026), Tio.ch (09.10.2026), Inside IT (12.10.2026), Bund / Publica (08.10.2026), BACS (01.10.2026 und 06.10.2026).