1587 signalements en une semaine : la cybersécurité concerne aussi les PME tessinoises
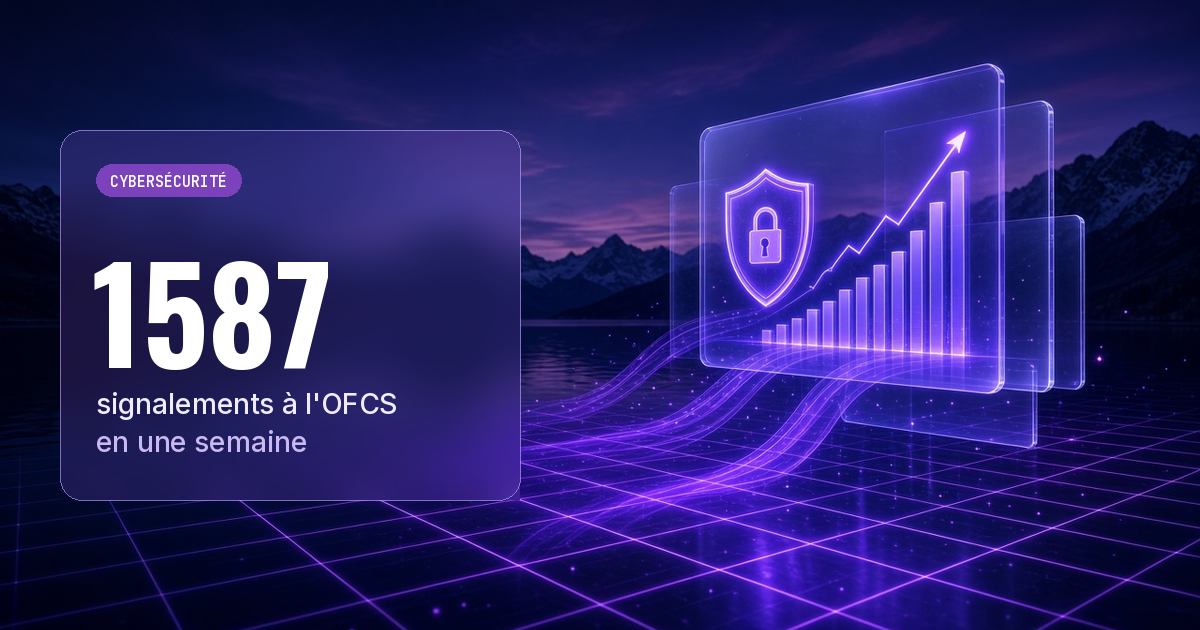
L'Office fédéral de la cybersécurité a reçu 1587 signalements en une seule semaine, le chiffre le plus élevé depuis au moins début 2025. Ce que cela change pour les petites entreprises et les collectivités, et par où commencer.
L'Office fédéral de la cybersécurité (OFCS) a reçu 1587 signalements volontaires d'incidents informatiques en une seule semaine. C'est la valeur hebdomadaire la plus élevée depuis au moins début 2025 : le pic précédent, 1353 signalements un mois plus tôt, a été dépassé de plus de 17%. L'information a été diffusée par Keystone-ATS sur swissinfo.ch le 9 octobre 2026 et reprise par Inside IT.
La plupart des signalements concernent le phishing, les escroqueries et les messages indésirables. Tout signalement ne correspond pas à une attaque réussie ou à un dommage. Mais les incidents que les infrastructures critiques doivent déclarer depuis avril 2025 augmentent aussi : 173 d'avril à août, contre 104 sur la même période de l'année précédente.
Le cas Publica : le maillon faible peut être un fournisseur
Dans le même temps, la Confédération a confirmé une fuite de données chez un fournisseur de logiciels externe de la Caisse fédérale de pensions Publica, attaqué fin septembre. Le Ministère public de la Confédération a ouvert une enquête et Publica a informé les assurés.
Pour une entreprise, la leçon est simple : ce n'est pas Publica qui a été attaquée, mais l'un de ses fournisseurs. Les données, elles, appartenaient à Publica et à ses assurés.
Ce que cela signifie pour les PME et collectivités au Tessin
Selon une étude Deloitte citée par Keystone-ATS, fondée sur des entretiens avec 281 membres de conseils d'administration, 41% des entreprises suisses interrogées ont déjà été victimes d'une cyberattaque, soit 13 points de plus qu'il y a trois ans.
Pour une PME, une commune ou une association, cela se traduit par trois risques concrets :
- Un phishing plus crédible. L'OFCS avertit que les escrocs utilisent l'intelligence artificielle pour rédiger des messages plus personnels et convaincants.
- La dépendance aux fournisseurs. Logiciel de gestion, site web, comptabilité, messagerie : chaque service externe qui traite vos données fait partie de votre surface d'attaque.
- Des logiciels malveillants ciblés. L'OFCS signale davantage d'attaques ciblées et rappelle qu'une infection n'est souvent pas visible tout de suite.
Cinq mesures à adopter dès maintenant
- Activez l'authentification à deux facteurs pour la messagerie, le logiciel de gestion, l'e-banking et l'administration du site. C'est la mesure au meilleur rapport coût-efficacité.
- Dressez la liste des fournisseurs qui traitent vos données. Pour chacun, clarifiez où les données sont hébergées, qui vous avertit en cas d'incident et dans quel délai. Privilégiez ceux qui l'écrivent noir sur blanc.
- Testez vos sauvegardes. Selon l'OFCS, un système infecté doit souvent être entièrement réinstallé : restaurez réellement vos données au moins une fois.
- Fixez une règle pour les paiements et les changements d'IBAN. Toute demande urgente reçue par e-mail se confirme par téléphone à un numéro déjà connu, jamais à celui indiqué dans le message.
- Décidez de ce qui peut être saisi dans les outils d'IA. Le Cyber Security Month 2026 de l'OFCS est consacré à l'« Oversharing », y compris dans l'usage professionnel de l'IA. Données clients, contrats et informations internes n'ont rien à faire dans des services dont vous ne connaissez pas les conditions.
Enfin, signaler est utile. Les signalements à l'OFCS sont gratuits et permettent de repérer plus tôt les nouvelles vagues d'escroqueries.
Notre approche
ElaraTeq Sagl développe des sites, des logiciels de gestion et des services numériques pour les PME et collectivités au Tessin, avec hébergement en Suisse, connexions chiffrées et accès protégés. Si vous souhaitez savoir lesquels de vos services numériques traitent des données sensibles et comment ils sont protégés, écrivez-nous : nous partons d'un inventaire concret, sans alarmisme.
Sources : Keystone-ATS / swissinfo.ch (09.10.2026), Tio.ch (09.10.2026), Inside IT (12.10.2026), Confédération / Publica (08.10.2026), OFCS (01.10.2026 et 06.10.2026).